包已经发布,CI 却在把 next 提升为 latest 时认证失败:这不一定是密钥坏了,也可能是发布权限根本不包含改标签。本文面向使用 npm Trusted Publishing 的维护者,按 CLI 版本、OIDC 身份、独立授权和标签读回四步排查,最后给出可控的提升与回退流程。
一、新变化:能发包,不等于能改标签
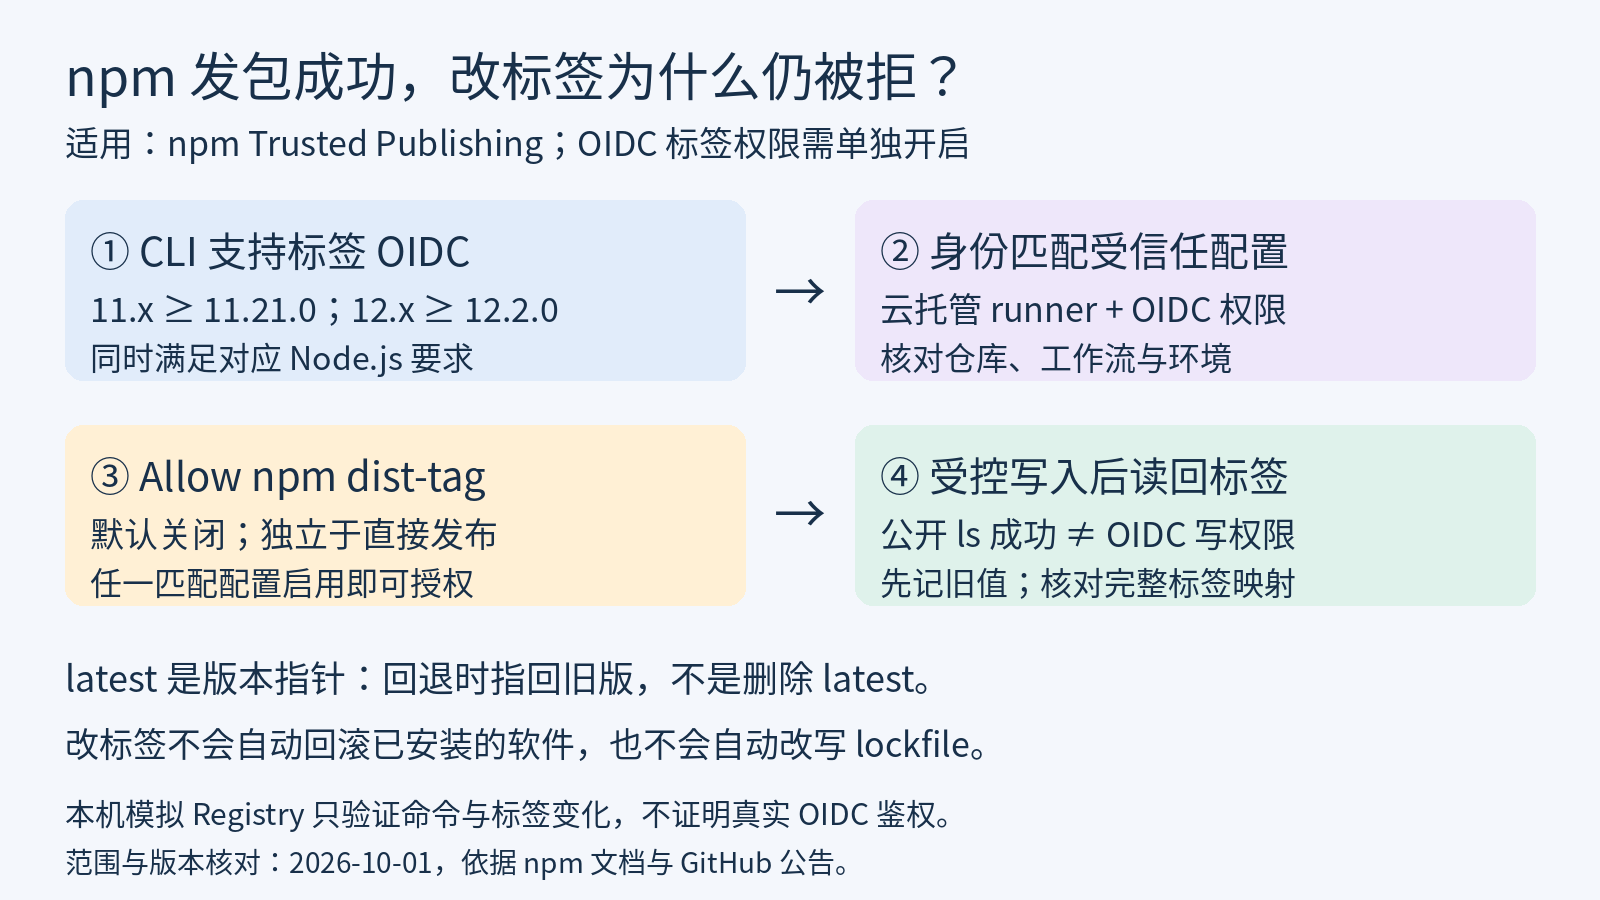
GitHub 在 2026 年 9 月 30 日公告:npm 的受信任发布配置新增 Allow npm dist-tag 开关,允许工作流用短期 OIDC 凭据管理分发标签。此前即便发布已经迁到 OIDC,发布后的标签操作仍可能需要传统访问令牌。
关键限定是:新旧配置的这个开关都默认关闭;它与直接发布权限独立,只有暂存权限的配置也能单独获准管理标签。所以“发布成功,改 latest 失败”并不矛盾。
核对日期:2026 年 10 月 1 日。本文针对 npm 公共 Registry,不代表私有 Registry 同样支持。
二、先理解 latest:它是指针,不是最大版本号
dist-tag 是版本别名。latest 可以指向某个稳定版本,next、beta 可承载其他发布通道;除 latest 外,其他名字没有 npm 内建的特殊含义。不指定版本或标签的 npm install 包名会使用 latest,不能靠“数字最大”猜安装结果。
把 latest 从 1.4.2 改到 1.5.0,不会重传包,也不会修改那个版本的文件。反过来,把它指回旧版,只影响后续相关解析,不会自动替换用户已经安装的文件,也不会自动改写已有 lockfile。已经出问题的部署仍需自己的回退流程。
三、先查 CLI,再查实际执行的工作流
官方文档对基础 Trusted Publishing 和 dist-tag OIDC 支持给了不同门槛。基础能力所写的 npm 11.5.1 不能直接套用到标签管理;标签功能要求 11.x 分支至少 11.21.0,或 12.x 分支至少 12.2.0。还要同时满足所选 CLI 的 Node.js 要求,不要只升级 npm 就收工。
# 在真正执行标签操作的 CI 步骤里查看
node --version
npm --version
npm config get registry
# 包名是占位值,替换为你拥有的测试包
npm dist-tag ls '@your-scope/your-package'
本次核对的 Registry 元数据中,npm 11.21.0 的 engines.node 为 ^20.17.0 || >=22.9.0,npm 12.2.0 为 ^22.22.2 || ^24.15.0 || >=26.0.0;Trusted Publishing 文档另要求 Node 至少 22.14.0。实际部署取两者交集,并优先采用仍受维护的 Node 版本。
GitHub Actions 要有 id-token: write;仓库、工作流文件名和可选 Environment 必须与运行身份匹配。工作流文件名填文件名本身,不填完整目录。官方目前只支持云托管 runner,本机或自托管 runner 不能等价验证。
四、单独开启授权,别拿 whoami 当验收
进入目标包的 Settings → Trusted publishing,找到负责标签管理的配置,开启 Allow npm dist-tag。只给真正需要切换发布通道的工作流授权,不要顺手扩大所有构建任务的权限。直接发布开关是否开启,不决定这个开关的状态。
同一个包可能有多条受信任配置。官方公告明确:传入 OIDC 身份匹配任意一条已启用标签权限的配置,就可以得到授权。因此,关闭其中一条不是全局拒绝规则;做负向测试前,要盘点其他匹配项。
npm whoami 不是 Trusted Publishing 权限探针。公开包的标签本来就可以匿名读取,ls 成功也不能证明 OIDC 写权限成功。私有包用 Trusted Publishing 读标签则同样需要标签权限;安装私有依赖也没有因此自动得到访问权。
五、先动 next,确认后再提升 latest
下面命令都在已配置受信任身份的 CI 中执行。包名与版本是占位示例,必须替换成自己拥有、且目标版本已经发布的测试包。每个阶段分开审批、执行和读回,不要整段连跑;尤其别把 next 当作天然无风险的名字,它也可能有真实用户。
# 第一步:记录当前完整标签映射
npm dist-tag ls '@your-scope/your-package'
# 第二步:在测试通道指向已发布版本,然后读回
npm dist-tag add '@your-scope/your-package@1.5.0' next
npm dist-tag ls '@your-scope/your-package'
# 第三步:测试通过且批准提升后,才执行下面两条
npm dist-tag add '@your-scope/your-package@1.5.0' latest
npm dist-tag ls '@your-scope/your-package'
操作前记录包名、Registry、旧 latest 和目标版本;操作后核对完整映射,不只盯退出码。本文用本机模拟 Registry 实际执行了读取、设 next、提升、回退、删除 next、最终读取六步,验证了 CLI 命令和标签变更;使用的是本机 npm 11.6.1,不验证新增 OIDC 能力。本文没有在真实 npm 包上执行写操作,也没有完成真实 CI 身份交换测试。
六、失败分流:别把所有问题都叫 Token 失效
| 现象 | 先检查 | 别急着做 |
|---|---|---|
| 发布成功,改标签被拒 | CLI 门槛、Allow npm dist-tag | 新增长期写令牌 |
| 认证失败或身份不匹配 | runner 类型、id-token 权限、仓库与文件名 | 在日志打印 OIDC 凭据 |
| ls 成功,add 失败 | 公开读取与写入授权的差别 | 把匿名读取算作鉴权通过 |
| 命令成功,随后标签又变 | 并发发布、其他工作流或维护者操作 | 无限自动重试覆盖 |
| 标签名被拒绝 | 是否被解析成 SemVer 范围 | 用 v1.4 充当通道名 |
标签变更不是比较并交换事务。若多人同时发布,先串行化发布通道的管理入口;发现读回被覆盖,应停下来确认变更归属,而不是自动把“自己的值”反复写回去。保留错误码和脱敏日志即可,别整份输出环境变量。
七、回退要指回旧版,而不是删掉 latest
假设变更前记录的 latest 确实是 1.4.2,回退动作是重新把 latest 指向它,再读取验证。不要删除 latest 期待 npm 自动挑一个安全版本;删除标签与回退不是一回事。
# 仅在确认旧值与当前变更归属后执行
npm dist-tag add '@your-scope/your-package@1.4.2' latest
npm dist-tag ls '@your-scope/your-package'
如果故障来自包内容或依赖,另行安排部署回退、修复版本和用户通知;标签回退不能撤回已下载的软件。已有版本内容没有被改写,也不应为了修标签直接删除已发布版本。
八、验收清单与参考资料
- 记录真正执行步骤的 Node、npm 版本和 Registry。
- 核对云托管 runner、OIDC 身份和所有匹配的受信任配置。
- 确认标签权限独立开启;不以 whoami 或公开 ls 判断写权限。
- 在受控测试包上验证写入,并读回目标标签与未改动标签。
- 保留变更前映射、批准记录和回退目标,避免并发覆盖。
- 明确标签回退与已部署软件回退是两件事。
🔕 评论已关闭