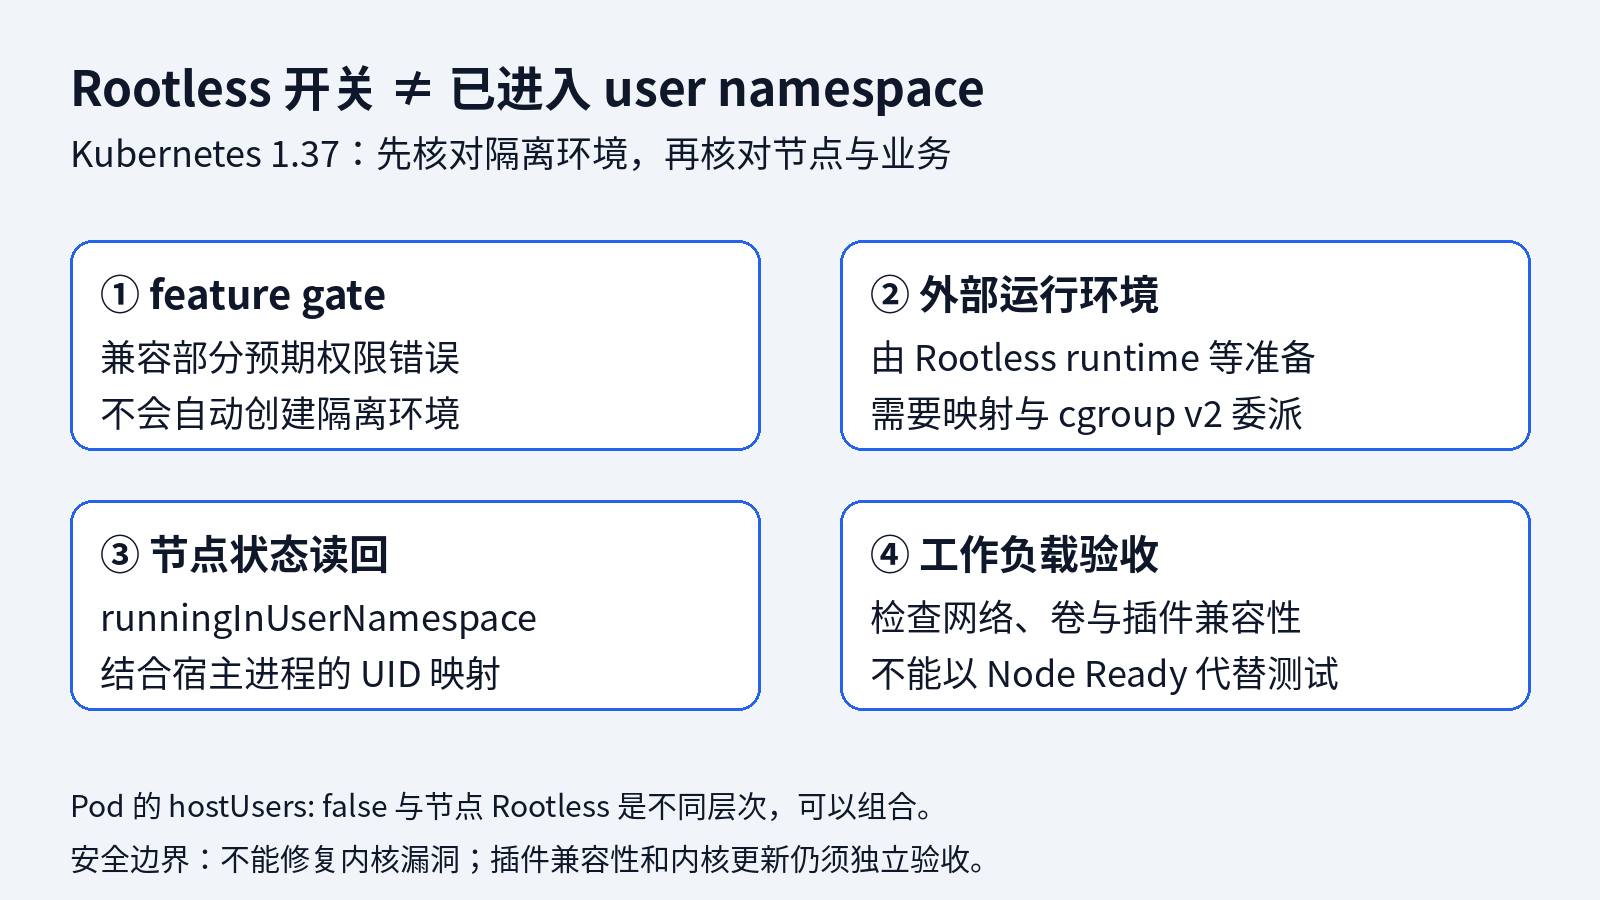
Kubernetes 开启 Rootless 开关仍以 root 运行:节点隔离与验收方法
把 KubeletInUserNamespace 设成 true,kubelet 却还以宿主机 root 运行,配置没生效吗?不一定。这个...
JavaLYG - 技术分享博客,记录 Java、运维、SSL 与每一次真实折腾。
把 KubeletInUserNamespace 设成 true,kubelet 却还以宿主机 root 运行,配置没生效吗?不一定。这个...
2026 年 9 月 19 日,安全研究员公开了 Docker 在 macOS 上沙箱逃逸的完整细节:跑在 Docker Sandboxe...
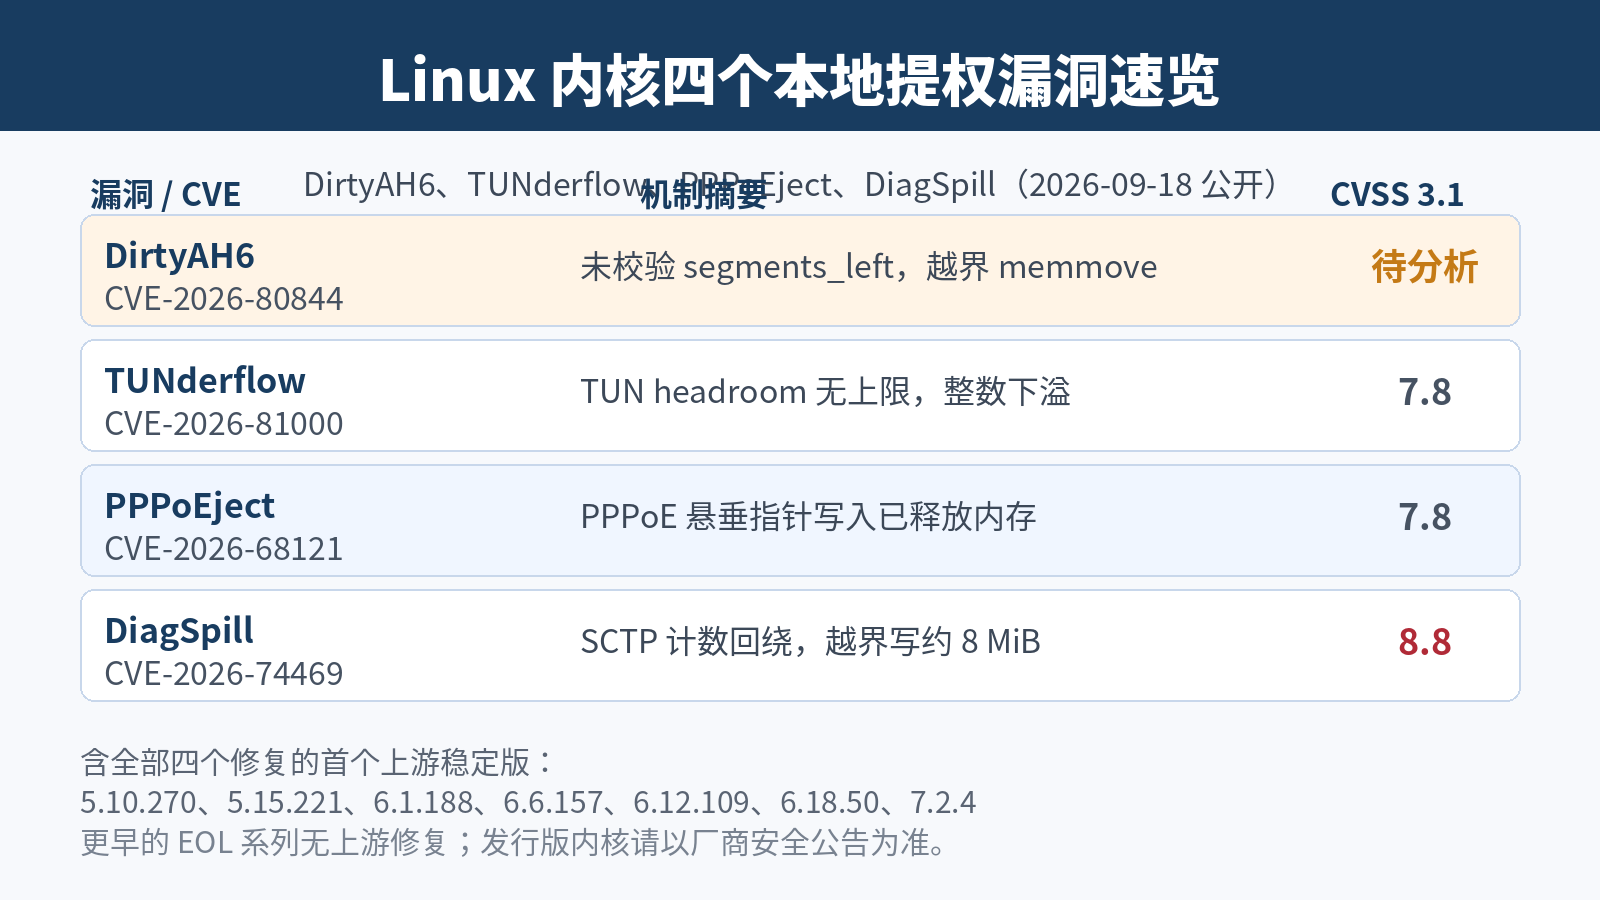
2026 年 9 月 18 日,一名安全研究员公开了四个 Linux 内核本地提权漏洞的完整技术文稿和利用代码:DirtyAH6、TUNd...
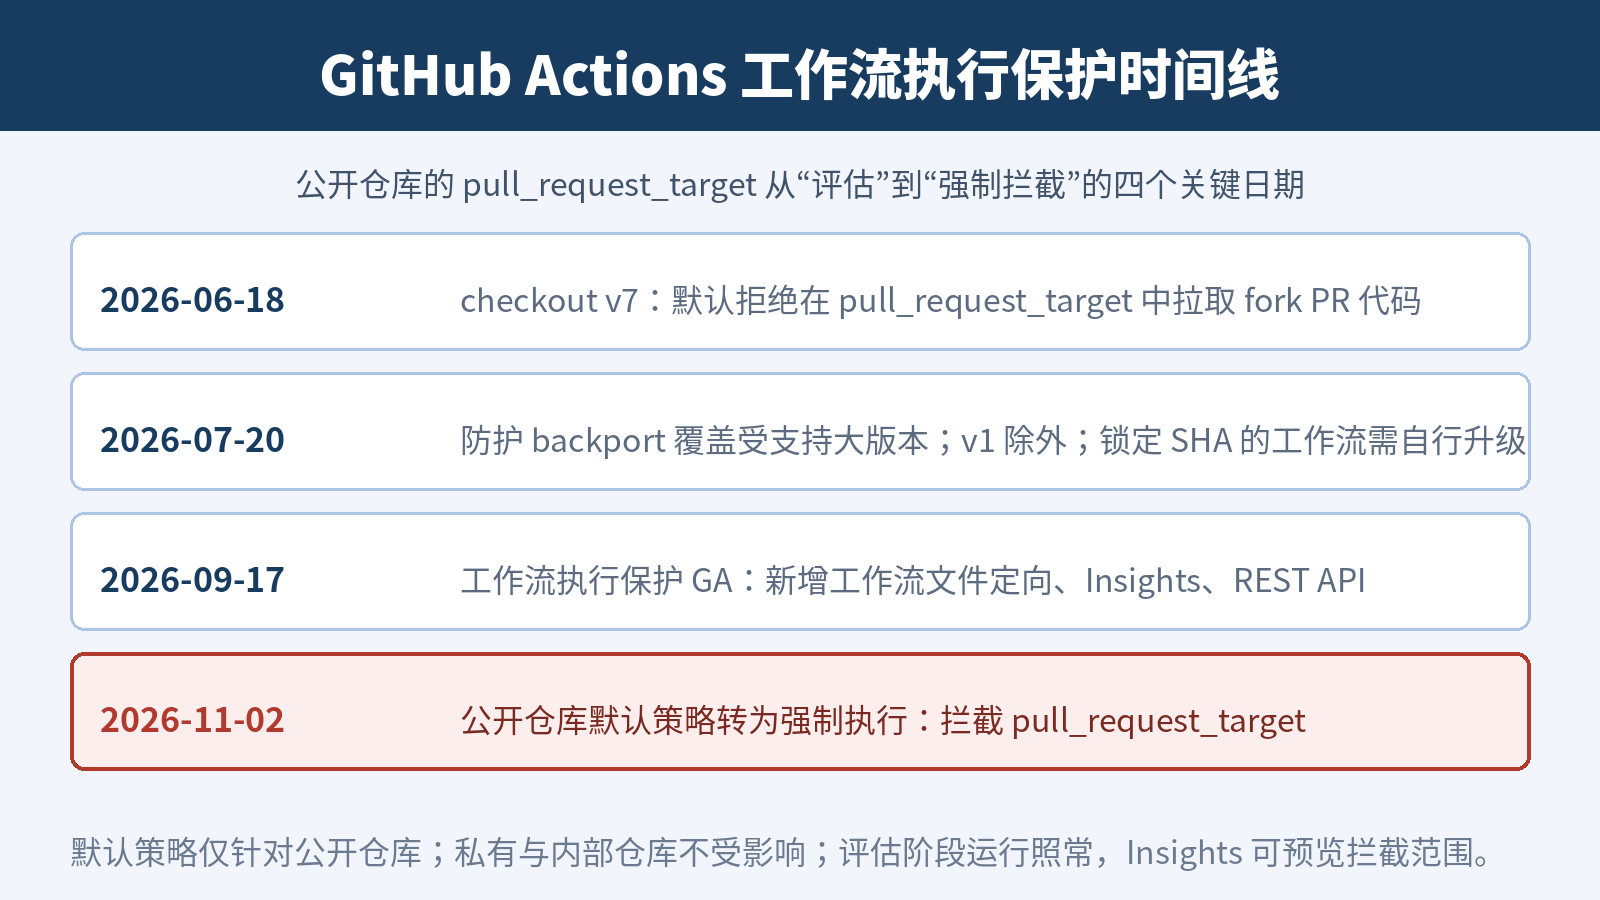
如果你的公开仓库里有 pull_request_target 触发的工作流,2026 年 11 月 2 日之后它可能直接跑不起来:GitH...
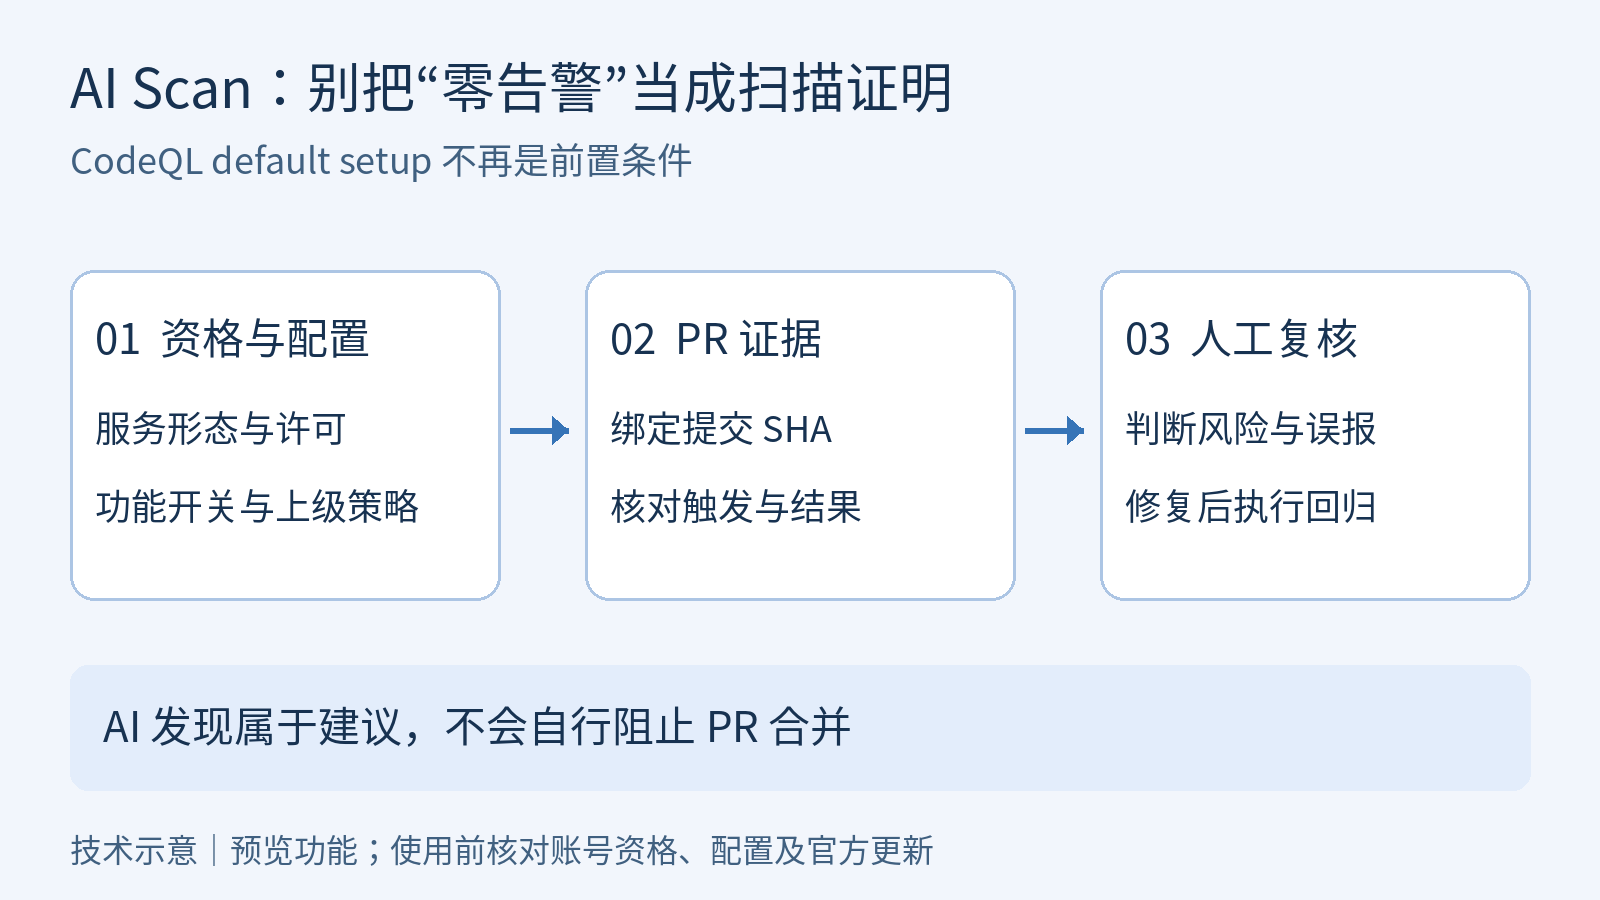
给仓库启用了 AI 安全扫描,Pull Request 里却没有结果,是没开 CodeQL,还是扫描根本没触发?GitHub 在 2026...
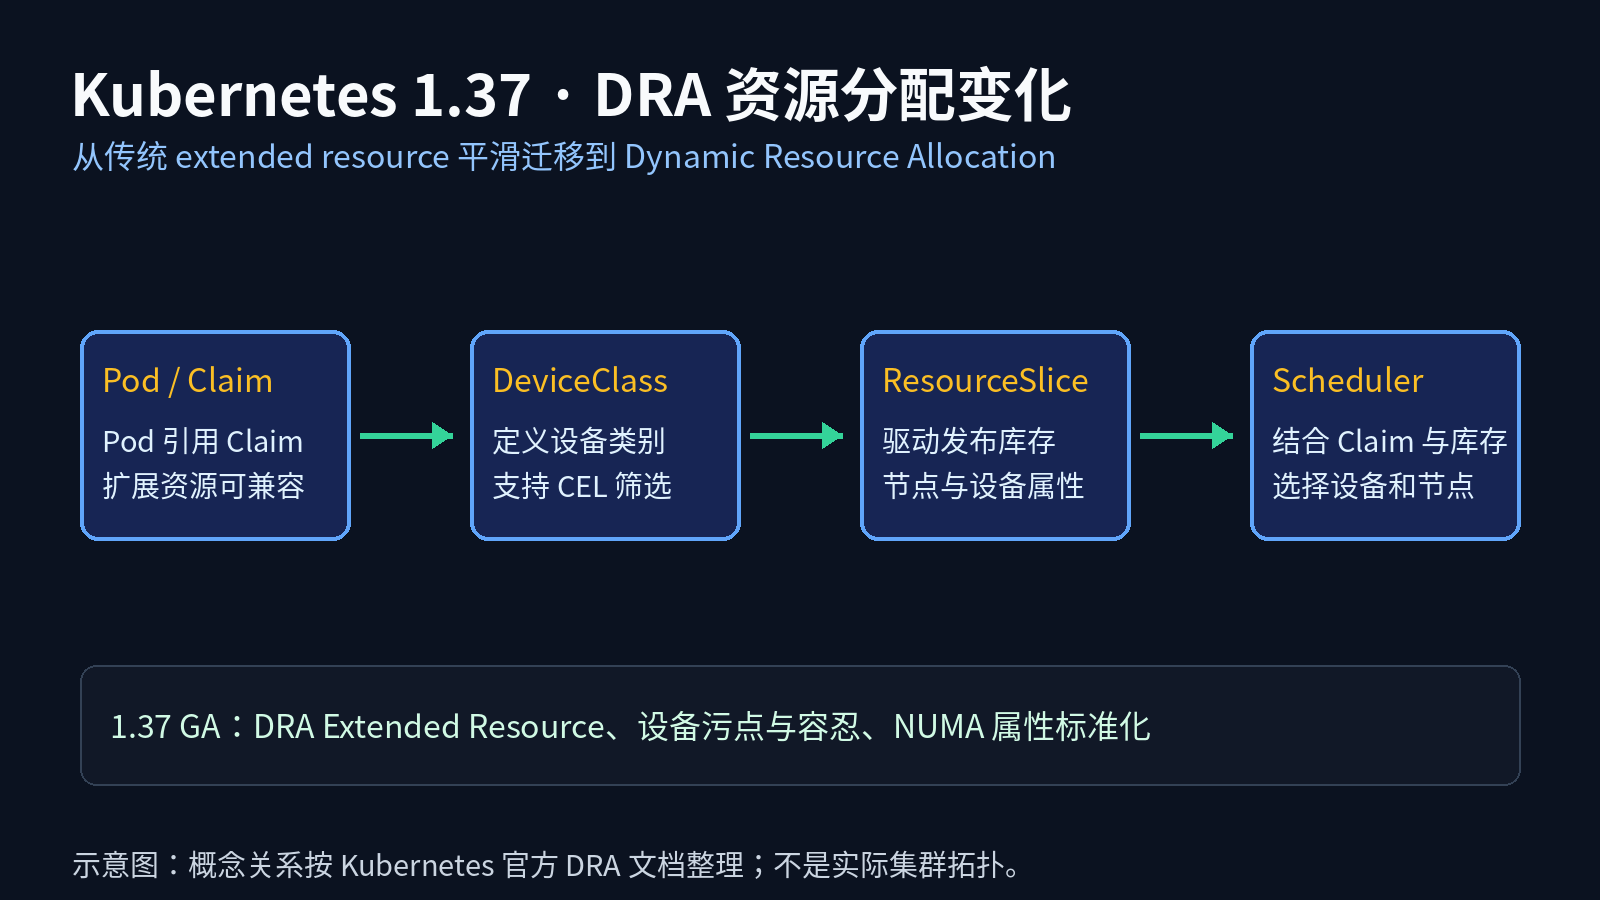
Kubernetes 1.37 的 Dynamic Resource Allocation(DRA)又向前走了一步:DRA Extende...
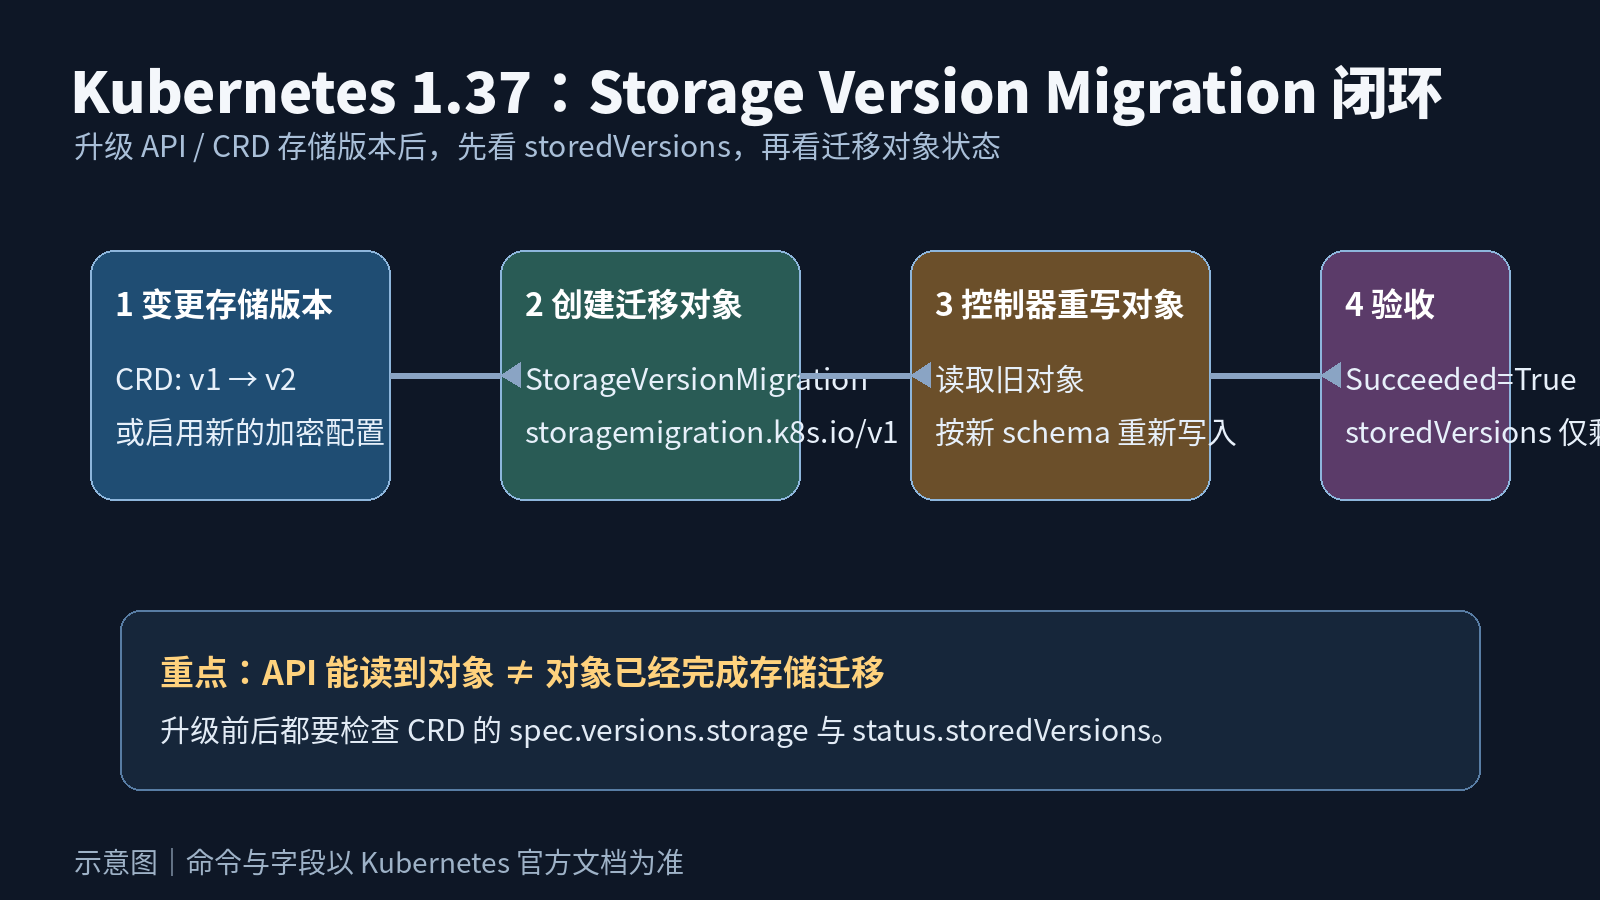
Kubernetes 1.37 有个很容易被升级日志盖住的变化:Storage Version Migration(SVM)已经进入 GA...
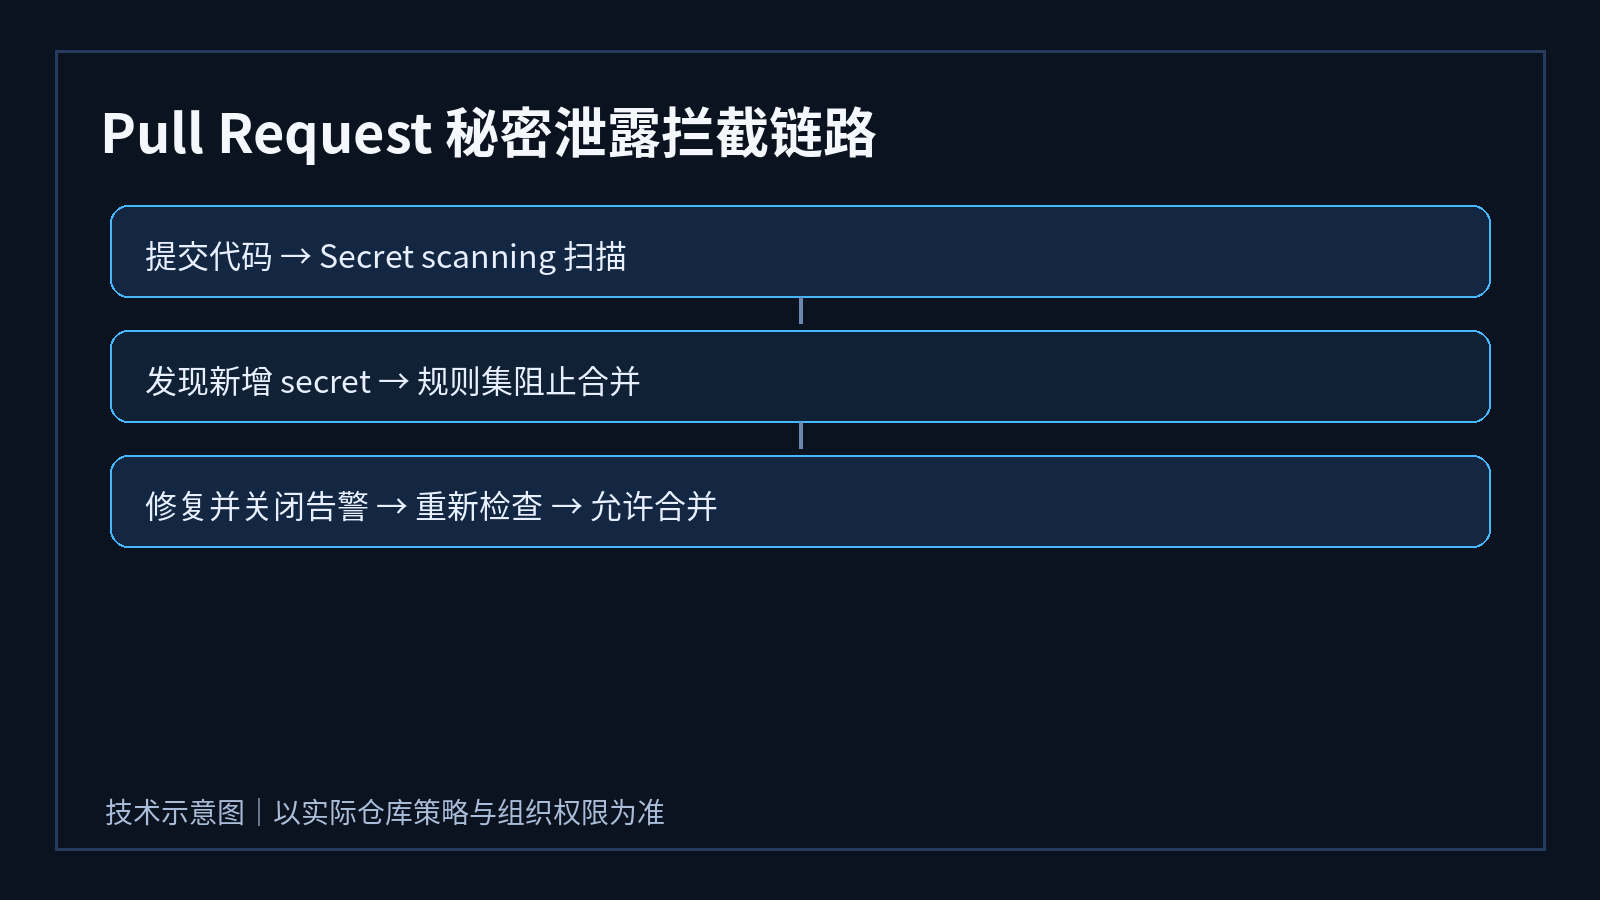
团队最怕的不是代码写错一行,而是把云厂商 Token 一起合进主分支。过去 push protection 主要在 push 阶段拦截,仍...
Kubernetes 1.37 最近有一个容易被忽略、但和 HTTPS/mTLS 关系很大的变化:Pod Certificates 与 C...
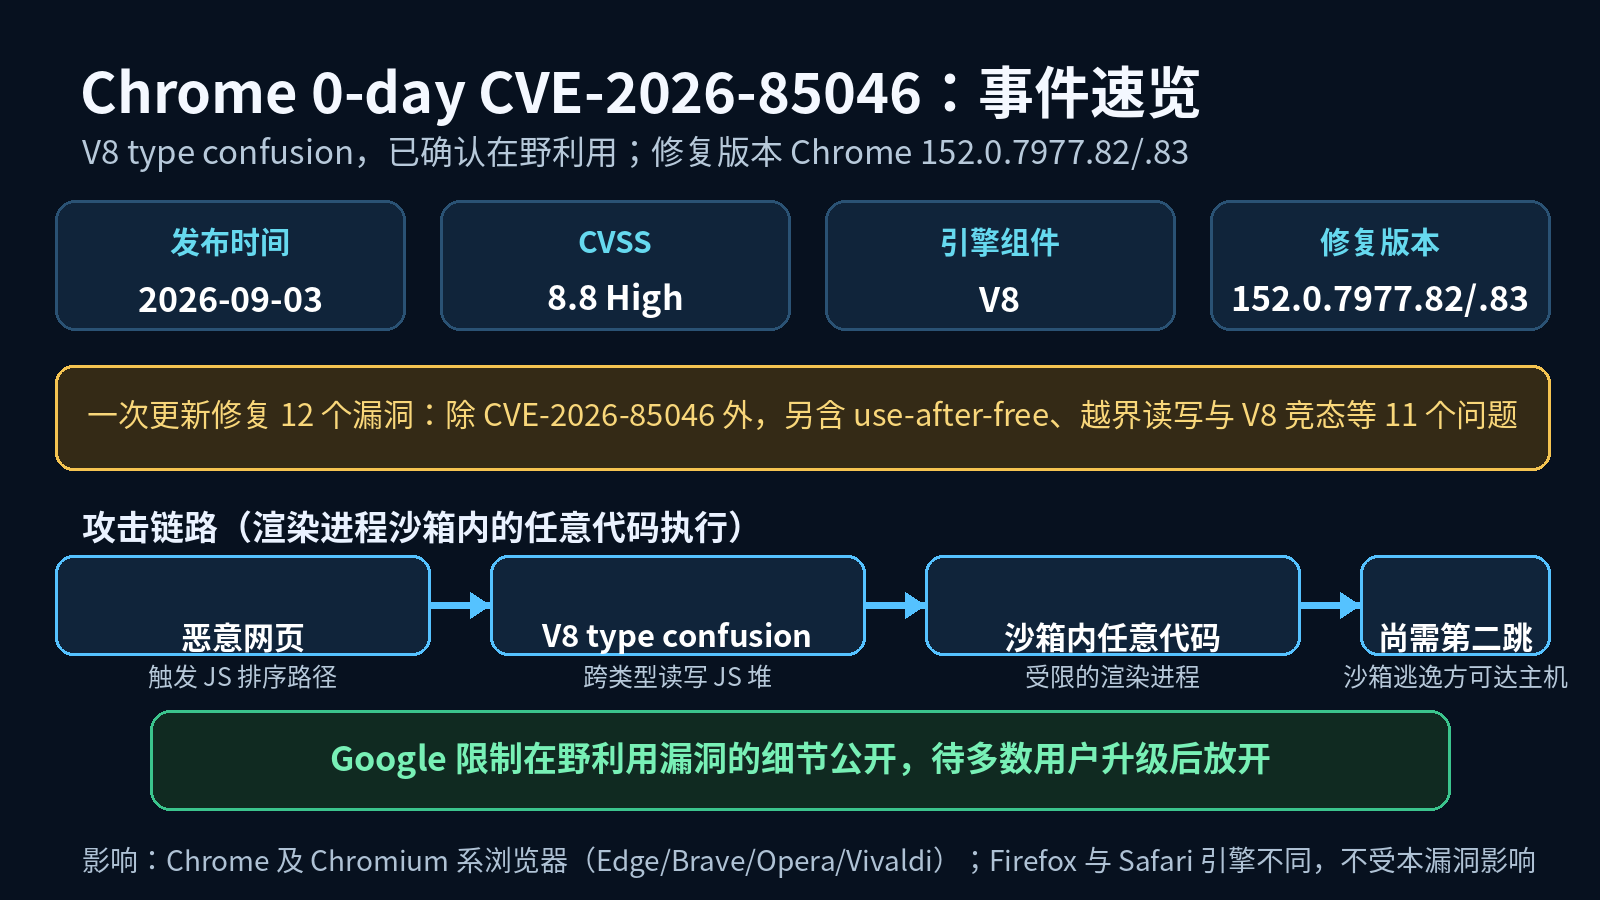
9 月 3 日,Google 推送新的 Chrome Stable 更新,一次修复 12 个漏洞,其中 CVE-2026-85046 是 ...